
Es ist fast unmöglich, das Internet zu nutzen, ohne ein Passwort einzurichten. Sie sind das Herzstück der Online-Verwaltung unserer Konten. Wir alle wissen, wie wichtig es ist, den Zugriff auf unsere Konten zu verhindern. Leider sind Passwörter immer der Gefahr ausgesetzt, dass Hacker versuchen, auf unsere Konten zuzugreifen.
Selbst wenn Sie das sicherste verfügbare Passwort haben, könnten wir mit einem versehentlichen Klick auf eine Phishing-E-Mail oder eine gefälschte Website versehentlich Cyberkriminellen Zugriff auf unsere Konten gewähren oder unsere Konten im Dark Web verkaufen.
Glücklicherweise gibt es viele Möglichkeiten, unsere Konten zu schützen, wie zGesichtserkennungoder andere biometrische Daten. In diesem Artikel geht es jedoch um das Thema „Passwort“ und „Passphrase“, wie sie sich unterscheiden, wie man sie erstellt, welche Vorteile sie haben und vieles mehr.
Aber zuerst erfahren Sie hier, warum es wichtig istSchützen Sie Ihre Kontenmit einem starken Passwort oder einer sicheren Passphrase.
Inhaltsverzeichnis
- Sicherheit von Passwörtern und Passphrasen
- Vor- und Nachteile der Verwendung von Passwörtern
- Vor- und Nachteile der Verwendung von Passphrasen
- Passwort vs. Passphrase: 7 Fehler, die Sie vermeiden sollten
- 7 Möglichkeiten, die Sicherheit Ihres Passworts oder Ihrer Passphrase zu gewährleisten
- Alternativen zu Passwörtern und Passphrasen
Statistiken zur Passwortsicherheit
Die folgenden Statistiken zeigen ein sehr reales Risiko für unsere Passwörter. Wenn es um die Debatte zwischen Passwort und Passphrase geht, sollten Sie diese Statistiken berücksichtigen, um sich selbst zu helfen und andere davon zu überzeugen, ein sicheres Passwort oder eine sichere Passphrase einzurichten.
- 80 % der Datenschutzverletzungen sind auf gestohlene, schwache oder wiederverwendete Passwörter zurückzuführen.
- 91 % der Menschen verstehen, dass die Wiederverwendung von Passwörtern ein Sicherheitsrisiko darstellt.
- Nur die Hälfte der Internetnutzer ist mit den besten Passwortsicherheitspraktiken einigermaßen vertraut.
- Internetnutzer, die keine Passwort-Manager verwenden, sind dreimal häufiger von Identitätsdiebstahl betroffen.
- 6 von 10 Personen geben zu, Passwörter wiederzuverwenden
- Nur 12 % der Menschen verwenden immer eindeutige Passwörter.
- 21 % der Personen geben zu, ihr Geburtsjahr in ihrem Passwort anzugeben.
- Fast 40 % der Menschen geben zu, ihre persönlichen Passwörter mit anderen zu teilen.
- Bei 63 % aller Social-Engineering-Angriffe werden Zugangsdaten wie Passwörter manipuliert.
- Im Durchschnitt kosten Brute-Force-Tools zum Knacken von Passwörtern Hacker auf kriminellen Marktplätzen 4 US-Dollar.
Es gibt viele weitere Statistiken über Passwörter und die potenziellen Risiken, wenn man kein gutes Passwort einhältCyberhygiene. Um sie zu verhindern, schauen wir uns genauer an, wie Passwörter und Passphrasen Betrug, Hacker und andere häufige Cyberangriffe verhindern können.
Unterschiede zwischen Passwort und Passphrase
Ein Passwort ist eine Zeichenfolge zwischen 6 und 16 Zeichen, die jedoch mindestens 12 Zeichen lang sein sollte. Sie können (und sollten) eine Mischung aus Buchstaben, Zahlen und Symbolen enthalten. Ein Beispiel für ein sicheres Passwort wäre dieses von Internxt erstelltekostenloser Passwortgenerator.
Eine Passphrase ist normalerweise viel länger und enthält mehrere zufällige Wörter, Phrasen oder Sätze, wie in diesem Beispiel:
Passwortsicherheitberuht darauf, ein komplexes Passwort zu wählen, es sich zu merken und etwas zu wählen, das nicht leicht zu erraten oder zu knacken ist. Aus diesem Grund wählen einige Benutzer leicht zu merkende Passwörter, die persönliche Informationen wie ihren Geburtstag oder ihren Kosenamen enthalten, die leicht zu erraten sind.
Die gebräuchlichsten Passwörter sind:
- 123456
- 123456789
- qwertz
- Passwort
- 12345
- qwerty123
- 1q2w3e
- 12345678
- 111111
- 1234567890
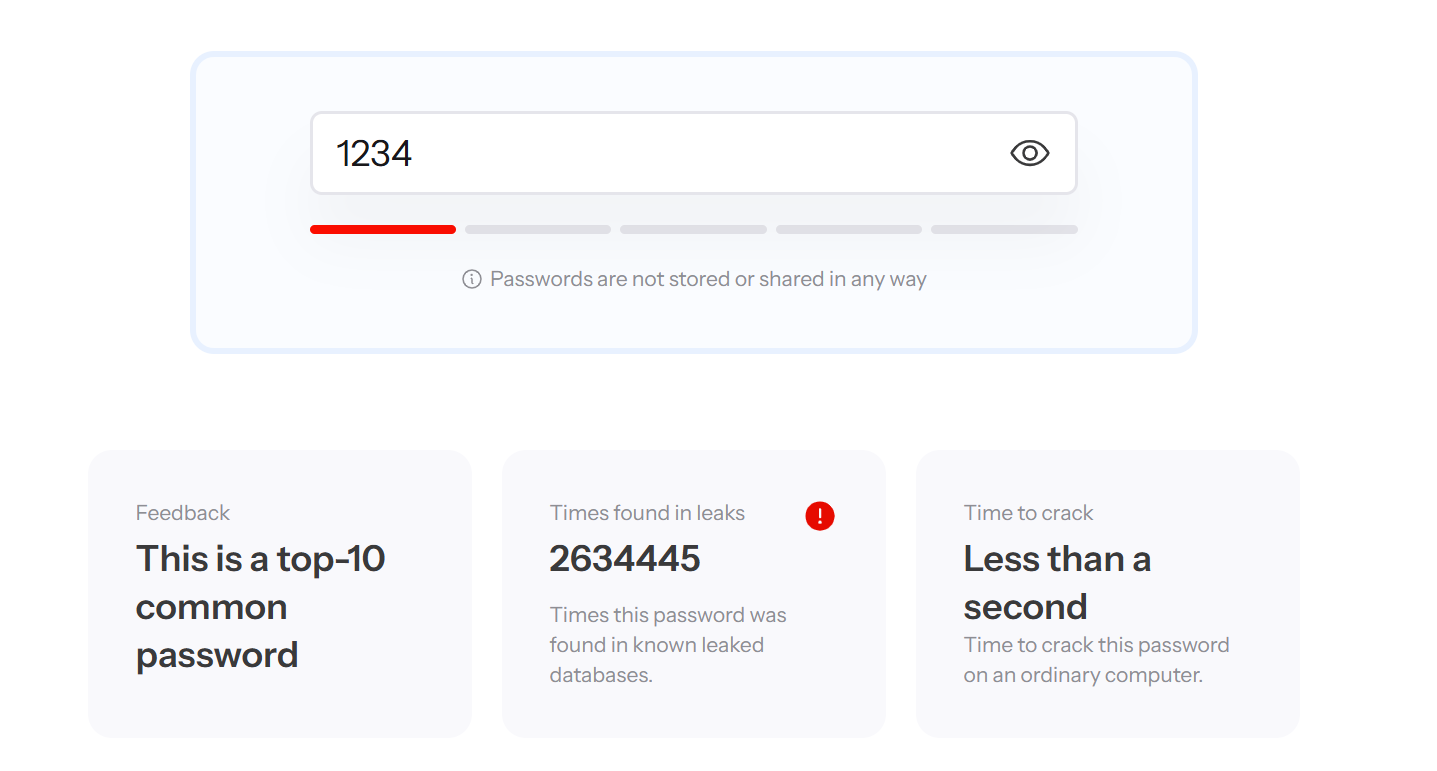
Auch bei ähnlichen Vorgängen besteht die Gefahr von Verstößen. Um das zu überprüfenStärke Ihrer aktuellen Passwörter, empfehlen wir die Verwendung von InternxtPasswortprüfer. Dieses kostenlose Tool analysiert die Stärke Ihres Passworts und liefert weitere nützliche Informationen, wie unten dargestellt:
Sicherheit von Passwörtern und Passphrasen
Die Sicherheit von Passwörtern und Passphrasen hängt natürlich von der Art des Passworts ab, das Sie verwenden. Normalerweise enthalten Passwörter eine kürzere Zeichenfolge, die normalerweise zwischen 6 und 16 Zeichen lang ist, obwohl ein Minimum von 12 Zeichen empfohlen wird.
Sie können (und sollten) eine Mischung aus Buchstaben, Zahlen und Symbolen enthalten. Dennoch hängen Passwörter oft von Ihrer Fähigkeit ab, eine Kombination zu wählen, die komplex genug ist, um nicht leicht erraten, geknackt oder geknackt zu werdenonline durchgesickert.
Passphrasen sind im Allgemeinen viel länger und bestehen aus mehreren zufälligen Wörtern, Phrasen oder Sätzen. Diese Länge macht sie von Natur aus sicherer als ein typisches Passwort. Die Anzahl der Zeichen erhöht die möglichen Kombinationen und macht es schwierigerCyber-Angreiferzu erraten.
Passphrasen können leichter zu merken sein als zufällige Zeichen, da sie aus bekannten Wörtern oder Konzepten bestehen können. Wenn sie gut verarbeitet sind, können sie immer noch viel bietenSchutz vor Betrugund Hacker.
Die Frage „Passwort vs. Passphrase“ kann mit dem Passwortprüfer von Internxt beantwortet werden. Sehen wir uns also selbst an, welches sicherer ist.
- Passwort- und Passphrasensicherheit: ?mxkb|cl,$QCv.
Dieses Passwort ist 13 Zeichen lang und verwendet eine Mischung aus Groß- und Kleinbuchstaben, Zahlen und Symbolen.
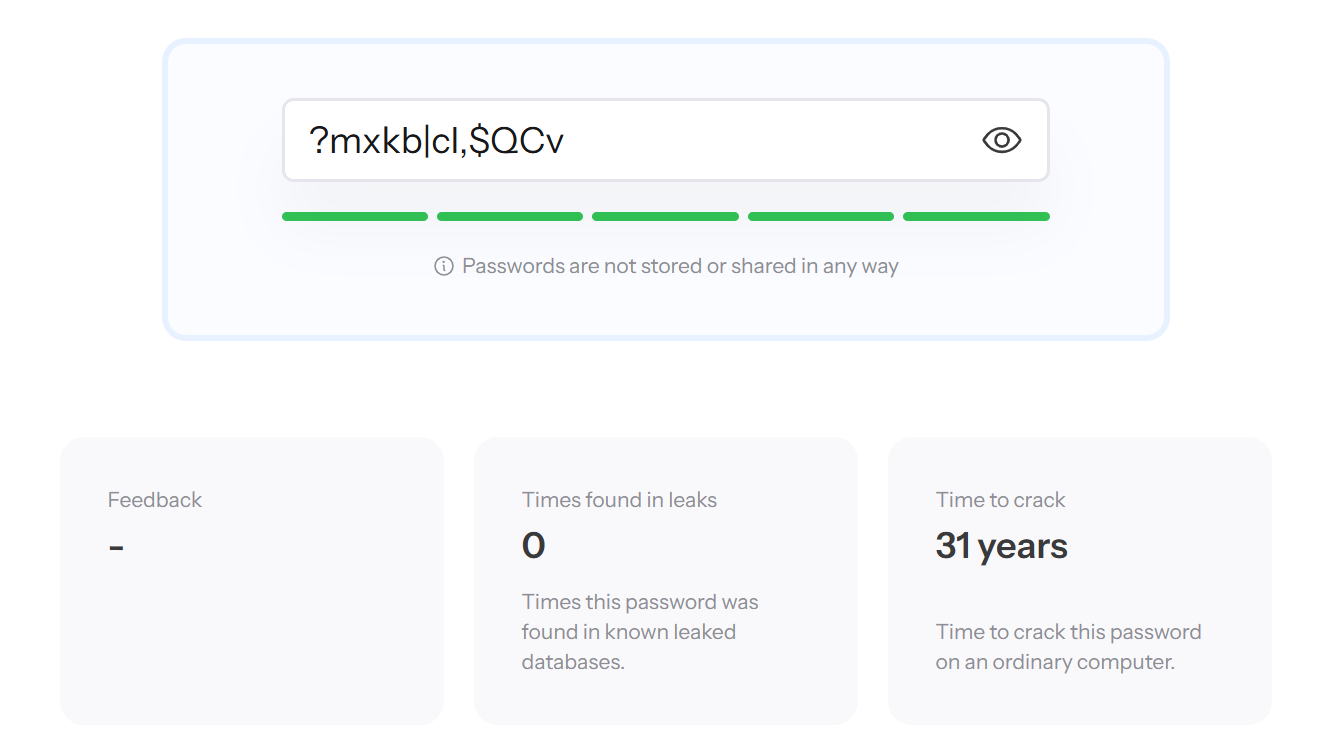
Nicht schlecht, aber auch nicht großartig. Jetzt ist es Zeit für die Passphrase.
- Passwort- vs. Passphrasen-Sicherheit: They$Els6e$Electricity$River$Saw
Diese Passphrase besteht aus fünf Wörtern in Groß- und Kleinschreibung, getrennt durch das Sonderzeichen $.

Wie Sie sehen, würde das Knacken der Passphrase auf einem normalen Computer Hunderte von Jahren dauern, im Gegensatz zum Passwort, das etwa 32 Jahre dauern würde und wahrscheinlich sehr anfällig dafür istBrute-Force- oder Wörterbuchangriffe.
Vor- und Nachteile der Verwendung von Passwörtern
Passwörter gibt es schon immer, und wenn sie richtig verwendet werden, können sie effizient verwendet werdenSchützen Sie Dateien für Unternehmen, Team oder persönlicher Gebrauch. Der Vorteil von Passwörtern besteht darin, dass sie schnell und einfach erstellt werden können, insbesondere mit einem Passwortgenerator.
Die meisten Websites und Dienste erfordern nur eine kurze Zeichenfolge, was es den Benutzern erleichtert, Passwörter einzurichten und sich diese zu merken, insbesondere wenn sie bekannte Wörter oder Muster verwenden. Allerdings hat diese Bequemlichkeit auch Nachteile, da Passwörter durch das Knacken von Software im Allgemeinen kürzer und leicht zu knacken sind.
Ein weiterer Nachteil besteht darin, dass Menschen Passwörter wiederverwenden, ohne sie zu aktualisieren, sodass jedes online durchgesickerte Passwort ein Risiko für andere Konten wie E-Mail, soziale Medien usw. darstelltCloud-Speicherkonten.
Vor- und Nachteile der Verwendung von Passphrasen
Passphrasen genießen aufgrund ihrer längeren Länge und der Verwendung zufälliger und ungewöhnlicher Wörter eine höhere Sicherheit, wodurch sie deutlich schwieriger zu knacken sind als Passwörter. Darüber hinaus können Passphrasen bei richtiger Verwendung leichter zu merken sein als komplexe Passwörter, wenn sie aus vertrauten Wörtern oder aussagekräftigen Phrasen bestehen.
Seien Sie jedoch vorsichtig, wenn Sie Passwörter verwenden, bei denen es sich um leicht zu erratende Phrasen handelt, bei denen persönliche Wörter verwendet werden, die Sie betreffen, beispielsweise für Familienmitglieder, oder wenn es ihnen an ausreichender Zufälligkeit mangelt.
Ein weiterer Nachteil von Passphrasen besteht darin, dass sie umständlicher zu schreiben sind, wohingegen Passwörter viel schneller sind. Dennoch ist es besser, sich die zusätzliche Zeit zu nehmen, um eine Passphrase einzugeben, wenn dies bedeutet, dass Ihre Konten sicher sind.
Passwort vs. Passphrase: 7 Fehler, die Sie vermeiden sollten
Die folgenden Fehler verursachen häufigDatenschutzverletzungenvon Privat- oder Geschäftskonten. Auch wenn Passphrasen die Debatte zwischen Passwörtern und Passphrasen gewinnen können, gibt es dennoch Fehler, die Sie vermeiden sollten:
- Verwendung üblicher oder leicht zu erratender Kombinationen.
- Verwenden Sie berühmte Zitate oder Liedtexte.
- Wählen Sie Passwörter mit weniger als 12 Zeichen, Wörterbuchwörtern oder leicht zu erratenden Kombinationen.
- Sie verwenden dieselben Anmeldeinformationen länger als 6 Monate und aktualisieren sie nicht.
- Verwendung persönlicher Informationen wie Geburtstage oder Namen in Passwörtern oder Passphrasen.
- Schreiben Sie Ihre Passwörter auf und verlegen Sie sie oder lassen Sie sie offen.
- Vergessen, sich von öffentlichen oder gemeinsam genutzten Geräten abzumelden.
Um diese häufigen Fehler zu vermeiden, gibt es Methoden, die Sie in Verbindung mit der Erstellung eines sicheren Passworts oder einer sicheren Passphrase verwenden können, um die Sicherheit zu erhöhen und sicherzustellen, dass Ihre Konten vor Hackern geschützt bleiben.
7 Möglichkeiten, die Sicherheit Ihres Passworts oder Ihrer Passphrase zu gewährleisten
Wenn Sie Ihr Passwort oder Ihre Passphrase erstellt haben, können Sie es wie folgt vor Cyberangriffen schützen:
- Verwenden Sie einen Passwort-Manager, um komplexe Passwörter für Sie zu speichern und zu organisieren, damit Sie sich diese nicht merken müssen.
- Verwenden Sie für Passwörter 12–16 Zeichen und mischen Sie Groß- und Kleinbuchstaben, Zahlen und Symbole.
- Passphrasen sollten mindestens 16 Zeichen lang sein und aus zufälligen Wörtern, Symbolen oder Zahlen bestehen.
- Verwenden Sie für jedes Konto eindeutige Passwörter und Passphrasen.
- Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA).
- Ändern Sie Ihre Anmeldeinformationen alle paar Monate.
- Erfahren Sie, wie Sie Phishing-E-Mails erkennen, in denen Sie nach Ihren Anmeldedaten gefragt werden.
- Verwenden Sie aVPNum Ihre Verbindung zu sichern und unbefugten Zugriff auf Ihr Netzwerk zu verhindern.
- Erstellen Sie sichere Passwörter, wenn Sie Dateien online teilen.Internxt-Laufwerkermöglicht es Ihnen, vertrauliche Informationen mit einem Passwort zu schützen, um Unternehmen und Einzelpersonen vor Datenlecks zu schützen.
Alternativen zu Passwörtern und Passphrasen
Wenn Sie sicherere und fortschrittlichere Methoden zum Schutz Ihrer Konten wünschen (was wir immer empfehlen), stehen Ihnen mehrere Optionen zur Verfügung, die einzeln verwendet werden könnenSchützen Sie Ihr iPhoneund Konten oder sogar auf Konten zugreifen, ohne dass ein Passwort erforderlich ist.
Hier sind einige neue Technologien, die ein Passwort oder eine Passphrase ersetzen oder als zusätzliche Sicherheitsmaßnahme verwenden können.
- Apple Face ID ist eine sichere Methode zur Authentifizierung Ihres Logins mithilfe Ihrer Gesichtsdaten zur Authentifizierung Ihrer Anfrage. Apple verschlüsselt und speichert Ihre Daten auf einem separaten Chip, der Ihr Gerät nie verlässt, sodass die Daten absolut sicher sind.
- Touch ID: Jeder Fingerabdruck ist für jeden einzigartig und Hacker können nur selten auf diese Art der biometrischen Anmeldung zugreifen. Daher maximiert Touch ID zusätzlich zur Verwendung eines Passworts auch die Stärke Ihres Kontos.
- Magische Links: Einige Dienste senden einen einmaligen Link an Ihre E-Mail-Adresse, über den Sie nach der Überprüfung ohne Verwendung eines Passworts auf Ihr Konto zugreifen können. Seien Sie jedoch vorsichtig, wenn Sie den Verdacht haben, dass jemand anderes Zugriff auf Ihre E-Mail hat oder diese gehackt hat. Diese Person kann Ihnen eine E-Mail sendenmagischer Linkauf Ihr Konto, was zu schwerwiegenderen Verstößen führt.
- Mit QR-Codes können Sie einen QR-Code von einem vertrauenswürdigen Gerät (z. B. einem Telefon) scannen, um sich bei Banking- oder anderen Apps anzumelden. Dies dient der sicheren Authentifizierung des Benutzers, der das Gerät besitzt. Allerdings zahlreichQR-Code-Betrugsendet Ihnen gefälschte Websites und stiehlt Ihre Konten. Überprüfen Sie daher immer die URL, bevor Sie vertrauliche Informationen eingeben.
- Pins, wie sie für Ihre Bankkarte verwendet werden, können auch auf Laptops, Telefone oder andere Konten zugreifen. Vermeiden Sie, ähnlich wie bei Passwörtern, leicht zu erratende Pins und ändern Sie diese häufig.
Passwort vs. Passphrase: Welches ist das Beste?
Am Ende der Debatte zwischen Passwörtern und Passphrasen wird klar, dass Passphrasen besser als Passwörter sind, weil sie länger, leichter zu merken und weniger anfällig für Software-Cracks sind.
Allerdings kann ein langes, einzigartiges und komplexes Passwort genauso sicher sein wie eine Passphrase, aber letztendlich können Passphrasen einen leichten Vorteil bei der Balance zwischen Sicherheit und Benutzerfreundlichkeit haben.
Für welche Option Sie sich auch entscheiden, bleiben Sie beim Umgang mit der Sicherheit Ihres Kontos wachsam. Wenn Sie den Verdacht haben, dass Ihr Passwort durchgesickert ist, ändern Sie sofort alle Passwörter. Denken Sie daran, dass Sie die kostenlosen Passwort-Tools von Internxt und unsere verwenden könnenverschlüsselter Cloud-Speicherum maximale Sicherheit online zu gewährleisten.